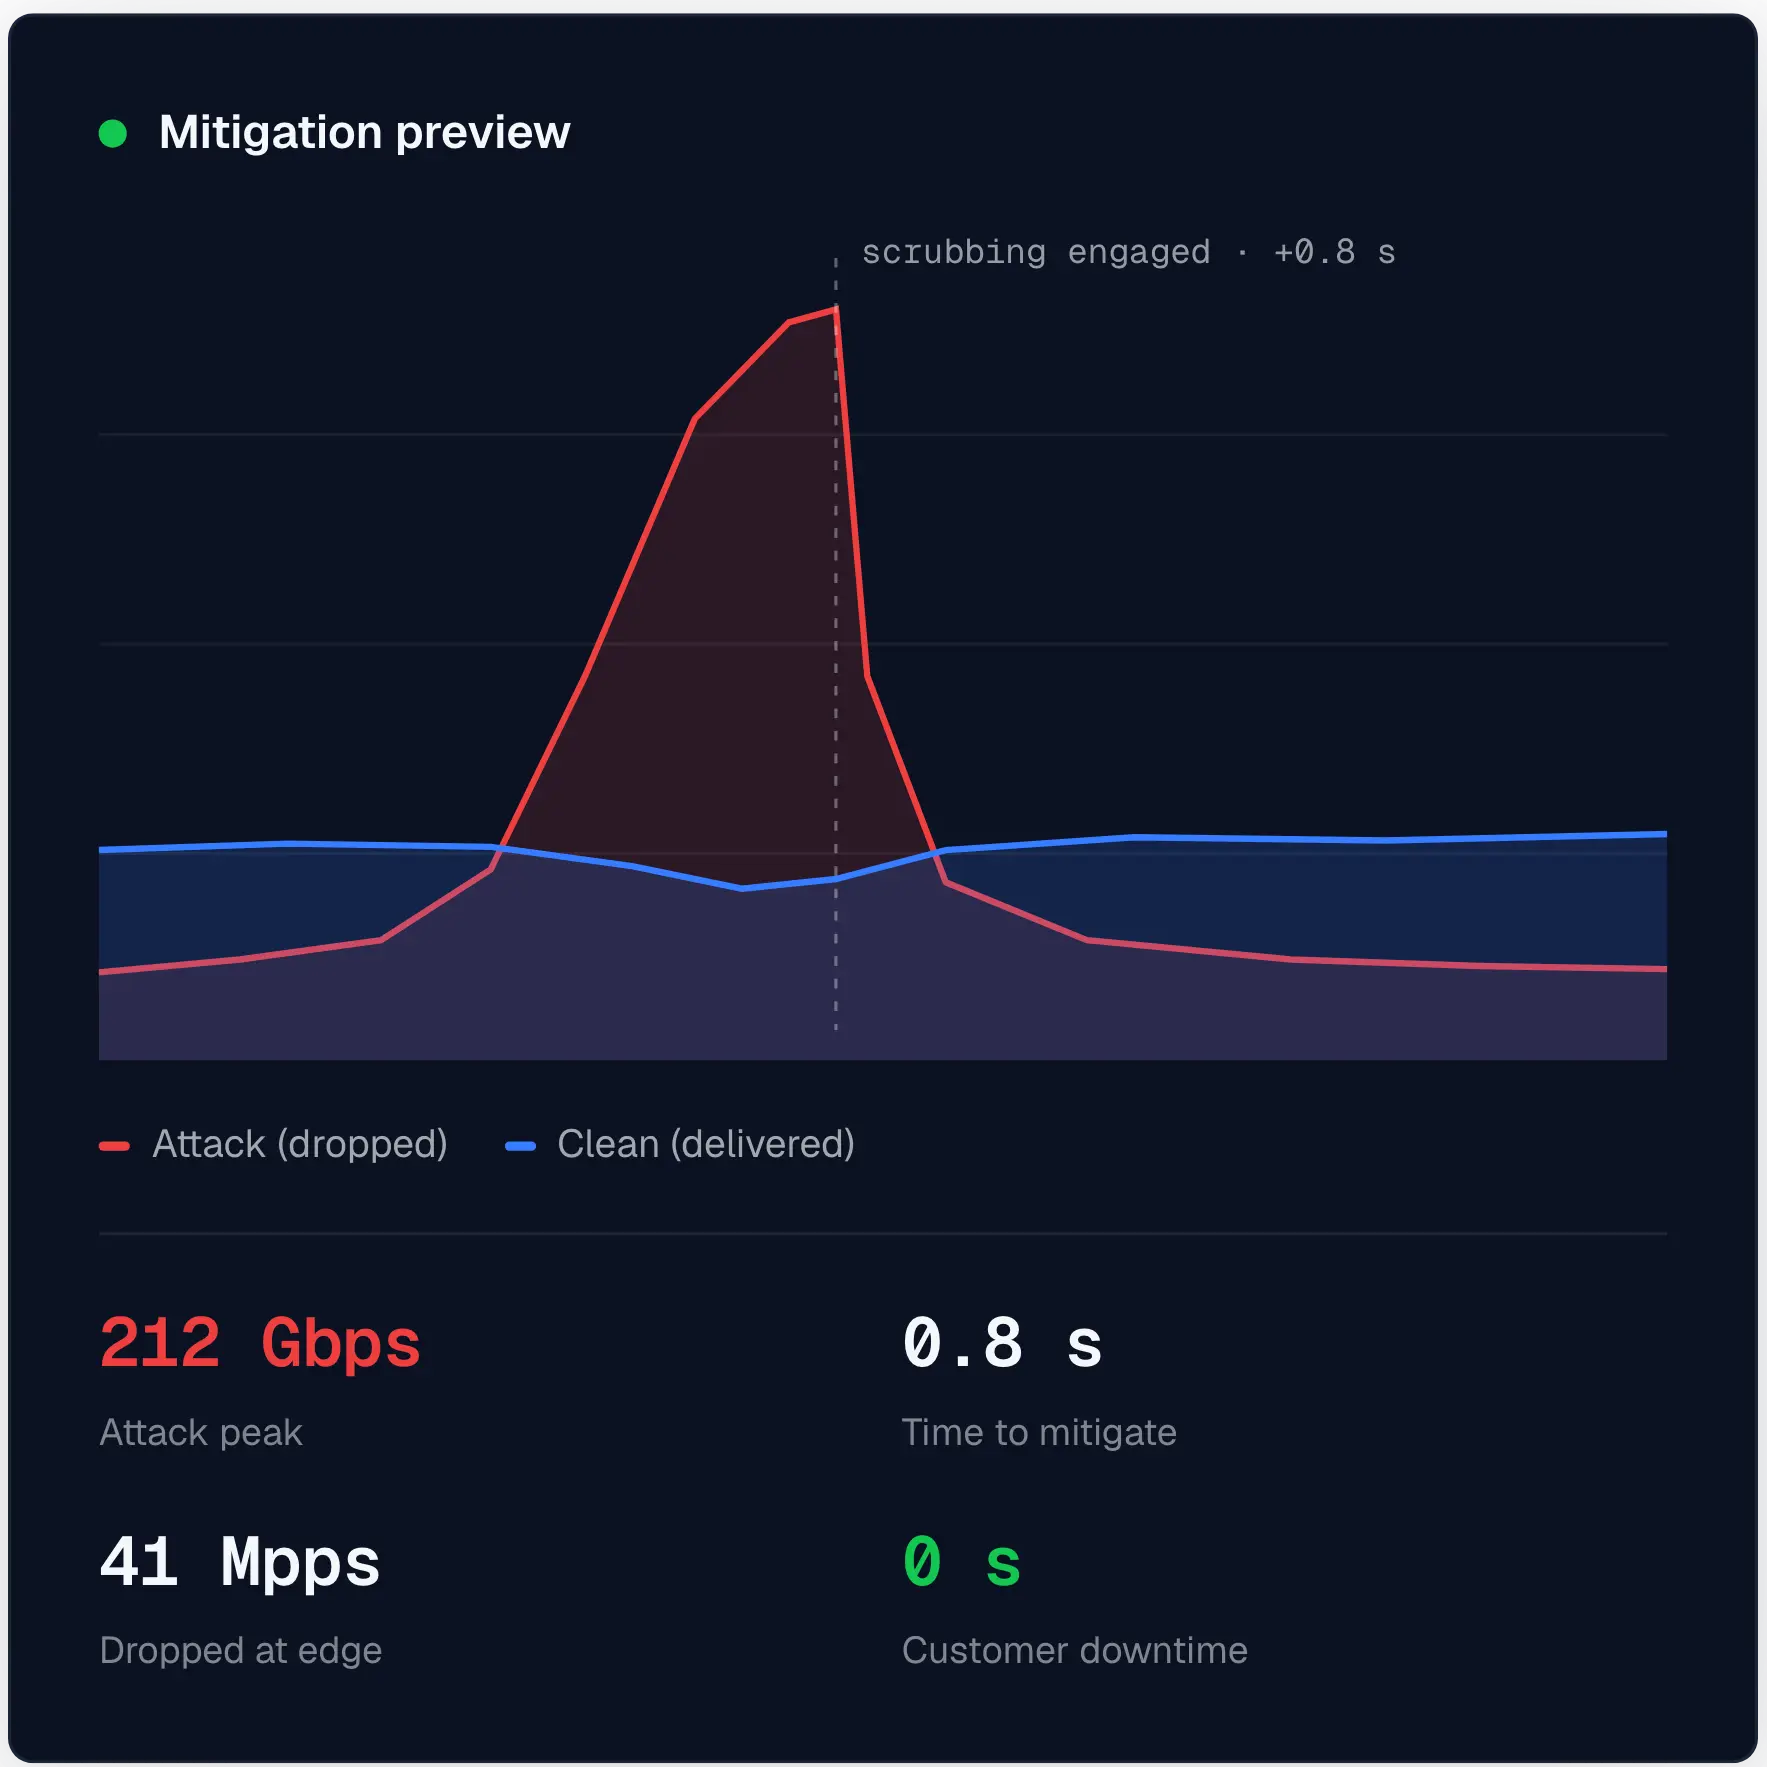
Inline mitigace přímo v cestě provozu
Žádný odklon do tunelu, žádné přesměrování BGP do cloudu třetí strany. Útoky se mitigují uvnitř naší sítě a čisté pakety pokračují na váš port.
Vaše síť pod ochranou
Ochrana vždy zapnutá
Ochrana běží vždy a přímo v cestě provozu - nemusíte nic zapínat ani čekat na přesměrování.
Reakce do 1 sekundy
Od detekce k mitigaci do jedné sekundy. Útoky zastavíme dřív, než spadnou spojení.
Inline a automaticky
Ochrana v reálném čase, vždy dostupná - útoky se mitigují bez zásahu člověka.
Reporting v reálném čase
Reporty ke každému útoku s vektory, objemy a zvolenou strategií mitigace.
Vyhrazený mitigační NOC
Inženýři průběžně sledují a ladí stav a kapacitu vaší ochrany.
Pokročilá detekce
Ochrana proti zero-day útokům s adaptivními politikami a paketovými signaturami v reálném čase.
Vícevrstvá ochrana
Od volumetrických floodů po L7 - útoky na webové aplikace, únosy relací a pokusy o injekci.
Adaptivní ladění
Profily se samy ladí podle vašich zdrojů a vzorců provozu, jak se v čase vyvíjejí.
Vektory, které mitigujeme
Signatury aktualizujeme průběžně; cokoli mimo seznam analyzuje mitigační NOC a doplní do vašeho profilu.
Otázky k mitigaci
01 Je mitigace v ceně, nebo za příplatek?
V ceně. Každý port IP tranzitu, bare metal server, VPS i privátní cloud je za stejnou mitigací - žádné poplatky za útok, žádné úrovně ochrany.
IP tranzit - mitigace v ceně02 Co se děje během útoku?
Detekce spustí automatickou mitigaci do jedné sekundy. Provoz obsluhujete dál; poté dostanete report s vektory, špičkovým objemem a použitou strategií.
03 Umíte ochranu vyladit pro moji aplikaci?
Ano - mitigační NOC upraví váš profil pro herní servery, DNS, VoIP nebo jakýkoli provoz, se kterým si standardní signatury neporadí. Herní vektory jsou pokryté v základu.
04 Někdo na nás útočí a nejsme váš zákazník - pomůžete?
Ozvěte se. Nouzové připojení na náš tranzit se zapnutou mitigací obvykle běží do několika hodin, podle vaší lokality a konektivity.